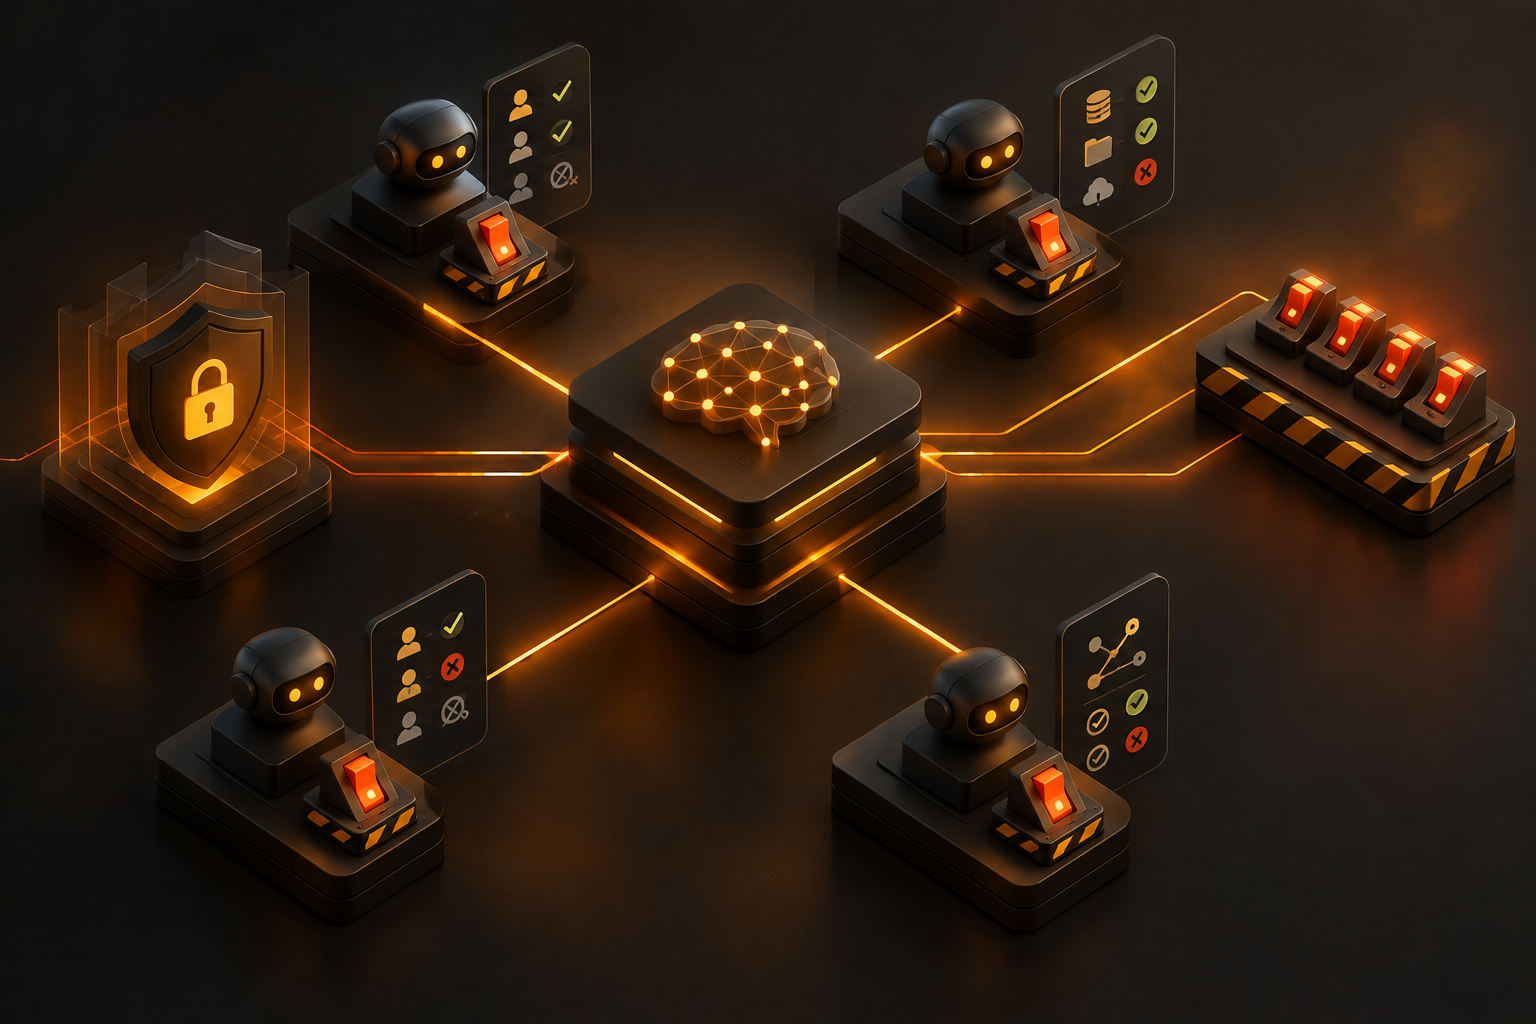
Agentische Anwendungen starten weitere Agenten, die wiederum Werkzeuge aufrufen. Ein Kill-Switch, der das Ganze stilllegt, lässt sich nach Darstellung von Dr. Eldar Sultanow im iX Magazin (heise online) nicht so leicht einbauen.
Warum Prozess-IDs nicht genügen
Agenten sind laut dem Beitrag keine Prozesse. Das Betriebssystem vergibt Prozess-IDs dynamisch zur Laufzeit, und die Menge der laufenden Agenten ist ein bewegliches Ziel. Wer Agenten über PIDs beenden will, gilt im Beitrag deshalb als unzuverlässigste Methode, sie zu bremsen.
Stoppen ist nicht rückgängig machen
Ein Beenden des Prozesses ist laut dem Artikel etwas anderes als das Stoppen eines Agenten. Hat ein Agent bereits eine Zahlung initiiert, ein externes Programm gestartet, eine Mail versandt oder ein DELETE-Kommando an eine REST-API abgeschickt, macht ein SIGKILL dies nicht rückgängig.
Mehrschichtiger Ansatz
Nach dem Beitrag greifen fünf Ebenen ineinander: cgroups, Netz- und Zugangsentzug, ein Durchsetzungspunkt für Berechtigungen, eine autoritative Kontrollebene und kurzlebige Berechtigungstoken. Agenten lassen sich demnach stoppen, indem sie Berechtigungen verlieren oder sich bei ausbleibendem Signal beenden.
Einordnung
Die vorgestellte Architektur verspricht laut Artikel nur ein garantiertes Erlahmen der Agenten nach einer begrenzten Zeit, keinen sofortigen Ausschalter. Für Unternehmen, die KI-Agenten mit Schreibzugriff auf Zahlungs- oder Datensysteme einsetzen, könnte das bedeuten, dass Berechtigungs- und Zeitbegrenzungskonzepte früher geplant werden müssen als Notabschaltungen. Offen bleibt aus dem Beitrag, wie sich bereits ausgelöste Aktionen in der Praxis zurücknehmen lassen.
Quellen
Redaktionell verantwortet von Ideal Syka. Quellen und Arbeitsweise: Redaktion & Methode. Hinweise und Korrekturen: ai@i6eal.de.